Provisionamento Zero-Touch nos Alpes –– Caso de Sucesso Oktopus & Tirolnet
Provisionamento Zero-Touch nos Alpes
Todos os fornecedores de ACS afirmam oferecer provisionamento zero-touch. Isso está em quase todas as páginas de destino do setor, inclusive na nossa. Mas "zero-touch" significa algo diferente dependendo da rede em que está sendo executado, e só é realmente testado no momento em que um cliente com credenciais PPPoE imutáveis redefine um roteador para o padrão de fábrica em uma vila sem nenhum técnico por perto, esperando que tudo funcione simplesmente.
Esse foi o requisito que a Tirolnet apresentou, e é um exemplo útil do que o provisionamento zero-touch realmente exige na prática, além do discurso de vendas.
Quem é a Tirolnet
A Tirolnet constrói redes de fibra no Tirol, Áustria, desde 2012. Hoje, a empresa atende mais de 14.000 clientes em mais de 170 municípios, com uma grande parte desse crescimento de cobertura realizado por cerca de 50 parceiros de instalação independentes, em vez de uma única equipe de campo centralizada. Seu hardware voltado ao cliente é quase inteiramente AVM Fritzbox, e cada uma dessas unidades se autentica na rede via PPPoE com credenciais que o cliente não pode alterar.
Essa restrição molda todo o requisito: se as credenciais não podem ser alteradas posteriormente, o provisionamento precisa ser corrigido na primeira tentativa, automaticamente, sem nenhuma etapa manual no CPE.
O requisito não era "suporte a TR-069"
O NOC da Tirolnet não abordou isso como um exercício de marcar caixas de protocolo. Os requisitos foram definidos em torno de como a rede realmente opera no dia a dia, que é geralmente onde reside o trabalho de engenharia mais difícil — não no protocolo em si, mas no que precisa acontecer ao redor dele.
Três requisitos moldaram a implementação. O NOC precisava de visibilidade total de todos os dispositivos gerenciados o tempo todo. Os parceiros de instalação precisavam ver apenas os dispositivos atribuídos a eles, tanto como uma prática operacional sólida quanto para permanecer alinhados com os princípios de minimização de dados do GDPR. E como as credenciais PPPoE são fixas no nível da rede, a integração de um Fritzbox novo de fábrica precisava ocorrer sem qualquer etapa de configuração manual.
Subjacente a tudo isso estava uma preferência de implementação: executar a plataforma na própria infraestrutura da Tirolnet em vez de uma nuvem compartilhada, mantendo as credenciais dos clientes dentro do limite da rede do próprio ISP.
Construindo o fluxo de integração
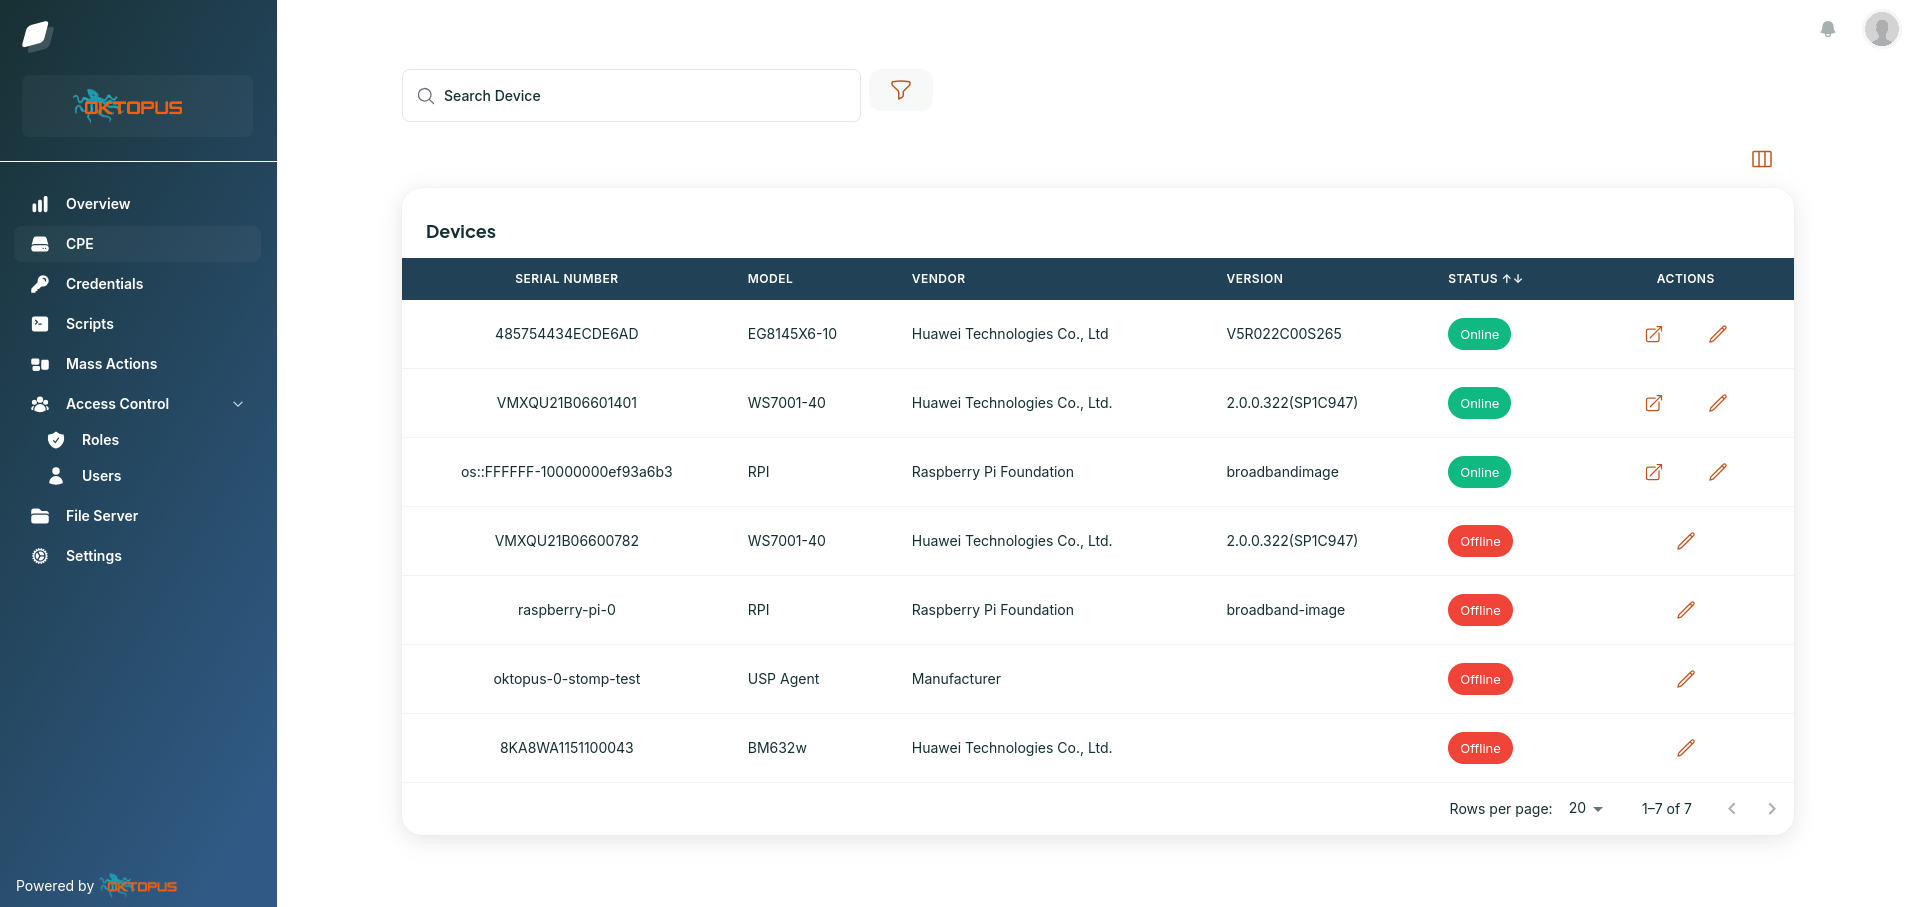
A prova de conceito concentrou-se em fazer um Fritzbox autenticar no ACS de ponta a ponta. A partir daí, o trabalho de integração focou especificamente no modelo de dados do AVM Fritzbox. Um RPC personalizado foi desenvolvido para alternar a conexão WAN de um Fritzbox para PPPoE, o que foi incorporado a um script de inicialização acionado no momento em que um CPE redefinido para o padrão de fábrica se conecta ao ACS pela primeira vez. O número de série do CPE, pré-registrado na plataforma, é usado como a chave de mapeamento para definir as credenciais PPPoE automaticamente — sem técnico no local, sem etapa de configuração manual.
Onde as coisas estão agora
O TR-069 já está em produção, com a Tirolnet expandindo constantemente o número de dispositivos gerenciados e integrando sua equipe de suporte à plataforma. Paralelamente, o ISP começou a testar o TR-369 via MQTT em hardware novo. Isso posiciona a Tirolnet para migrar para o TR-369 em seu próprio cronograma, dispositivo por dispositivo, em vez de enfrentar uma transição de protocolo disruptiva mais tarde.
"Gosto da sua flexibilidade e capacidade de adaptação ao nosso fluxo de trabalho. Sempre dispostos a fazer alterações para atender às nossas necessidades." — Sebastian Tilg, CTO da Tirolnet
Isso resume bem a parceria. O que fez a implementação funcionar foi ajustar cada detalhe precisamente à forma como um ISP regional com uma rede de parceiros distribuída realmente opera, em vez de pedir que a rede se adaptasse à plataforma.
Assuma o controle da sua
rede hoje mesmo
O USP Controller e ACS TR-069 mais utilizado no mundo, com
recursos de nível empresarial e sem dependência de fornecedor.