Como escolher o ACS certo para o seu ISP

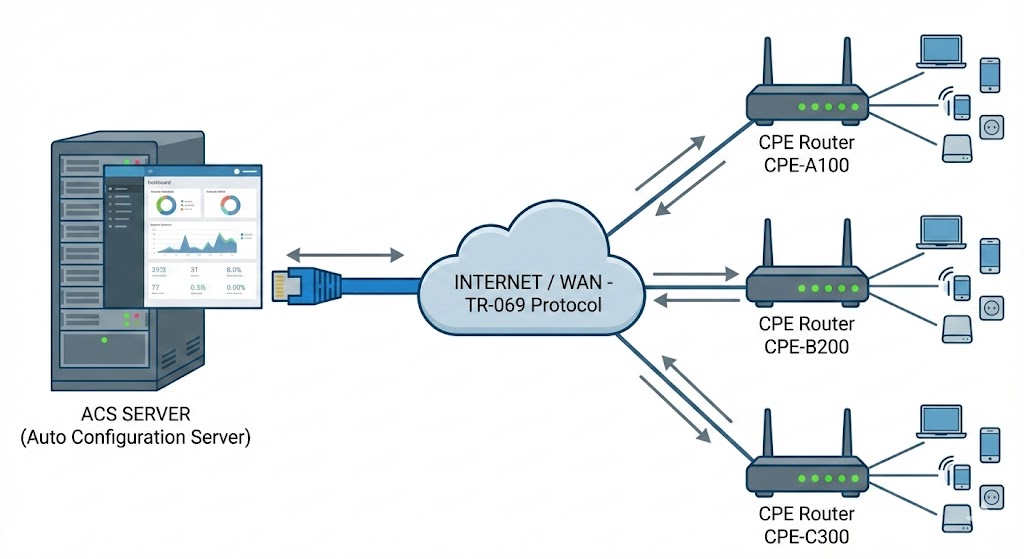
Após trabalhar com TR-069 em dezenas de ambientes, vi a diferença que um bom ACS pode fazer. Não se trata apenas de ter um painel que se comunica com os roteadores — trata-se de quão bem sua infraestrutura, equipe de suporte e planos de crescimento se alinham com a ferramenta que deveria gerenciar seu parque de equipamentos.
Escolher um ACS não é apenas uma decisão técnica. É uma decisão crítica para o negócio. Se você escolher o errado, encontrará barreiras de escalabilidade, lidará com dados não confiáveis e perderá horas tentando entender o comportamento dos dispositivos em vez de resolver os problemas dos clientes. Se escolher o certo, sua equipe se torna mais ágil, seus clientes ficam mais satisfeitos e suas operações escalam sem dores de cabeça.
A primeira coisa a entender é que nem todas as soluções de ACS são iguais. Algumas são de código aberto, outras são comerciais. Algumas são criadas para flexibilidade, outras para simplicidade. Algumas estão presas aos anos 2010, enquanto outras estão evoluindo para lidar com TR-369 (USP) e telemetria em escala.
Antes mesmo de testar as opções, você precisa saber o que realmente espera do seu ACS. Você está apenas tentando provisionar um dispositivo com o nome de usuário e senha PPPoE corretos? Ou quer construir um sistema capaz de extrair intensidade de sinal, latência, uso do dispositivo e enviar diagnósticos em tempo real para sua equipe de suporte? Você gerencia alguns milhares de roteadores ou planeja chegar a centenas de milhares, abrangendo diferentes fabricantes e modelos?
Escalabilidade
A escalabilidade é um dos fatores mais importantes — porém, um dos mais negligenciados. Muitas plataformas de ACS começam rápidas e funcionam bem quando você gerencia 500 dispositivos. Mas, ao atingir 20.000, 50.000 ou mais, o desempenho cai. A coleta de dados torna-se instável. As solicitações de conexão travam. Alguns dispositivos param de reportar. Então, sua fila de suporte fica lotada e todo o propósito da automação é perdido.
A verdadeira escalabilidade não se trata apenas de lidar com um grande número de dispositivos — trata-se de manter o desempenho em condições reais, onde a demanda é imprevisível e irregular. Provedores de internet não operam em ambientes de estado estável. Você enfrenta picos dramáticos de uso durante lançamentos em massa de firmware, quando tempestades derrubam a energia e milhares de dispositivos se reconectam simultaneamente, ou durante campanhas de adesão de clientes, onde centenas de novos CPEs entram online em um único dia. Seu ACS precisa lidar com esses picos sem travar, o que significa ter filas inteligentes, mecanismos de priorização e a capacidade de limitar operações não críticas durante períodos de alta carga.

A arquitetura da sua implementação de ACS importa imensamente em escala. Uma configuração monolítica de servidor único pode funcionar para pequenas operações, mas o crescimento exige arquiteturas distribuídas. Seu ACS pode escalar horizontalmente adicionando mais nós de processamento? Ele suporta balanceamento de carga entre múltiplas instâncias? Você pode implantar clusters regionais de ACS para reduzir a latência e melhorar a confiabilidade para redes geograficamente dispersas? Alguns provedores operam em vários estados ou países — ter a capacidade de distribuir sua infraestrutura de ACS para mais perto dos dispositivos melhora os tempos de resposta e reduz o impacto de falhas de rede ou quedas em data centers.
A implantação regional também se cruza com requisitos de conformidade e soberania de dados. Diferentes países e regiões possuem regulamentações variadas sobre onde os dados dos clientes podem ser armazenados e processados. A GDPR na Europa, a LGPD no Brasil e outras leis de proteção de dados podem exigir que as configurações dos dispositivos, dados de diagnóstico e informações dos clientes permaneçam dentro de limites geográficos específicos. Um ACS moderno e escalável deve suportar implantações multi-tenant ou multi-região que permitam segmentar dados de acordo com os requisitos regulatórios, mantendo a visibilidade e o controle centralizados onde permitido. Isso se torna crítico se você opera além das fronteiras ou planeja uma expansão internacional.
O desempenho sob carga de pico também depende da eficiência com que o ACS lida com tarefas periódicas. O TR-069 envolve comunicação constante — mensagens de "inform" dos dispositivos, sondagens periódicas de métricas, atualizações de configuração e solicitações de diagnóstico. Em escala, estratégias de sondagem mal otimizadas podem criar problemas de "manada" (thundering herd), onde todos os dispositivos tentam se conectar simultaneamente, sobrecarregando sua infraestrutura. Um ACS bem projetado escalona essas operações, usa agendamento inteligente e implementa estratégias de espera (backoff) quando os dispositivos estão inacessíveis, evitando falhas em cascata que derrubam todo o seu plano de gerenciamento.
Independência de Fabricante
Outra questão é como o ACS lida com comportamentos específicos de cada fabricante. O TR-069 é um padrão, mas os fabricantes o implementam de formas diferentes. Alguns ocultam parâmetros, alguns respondem incorretamente, outros nem seguem as especificações. Um ACS sólido não falha silenciosamente — ele registra, tenta novamente e se adapta. Ele deve ter uma maneira de normalizar diferentes tipos de dispositivos para que você possa tratar sua rede de forma consistente, mesmo que seu parque seja um "Frankenstein" de marcas e versões de firmware diferentes.
Ser verdadeiramente independente de fabricante significa mais do que apenas alegar suporte ao TR-069 — significa que seu ACS pode trabalhar perfeitamente com qualquer fabricante de CPE, independentemente de como eles interpretaram o padrão. No mundo real, os provedores raramente têm o luxo de possuir um parque homogêneo. Você pode estar implantando ONTs da TP-Link em uma região, roteadores da Huawei em outra e herdando uma base instalada antiga de dispositivos Zyxel, Intelbras ou Technicolor. Cada fabricante tem suas peculiaridades: convenções de nomenclatura de parâmetros diferentes, suporte variado para recursos opcionais, comportamento de firmware inconsistente entre modelos e, às vezes, erros claros na implementação do TR-069.
Um ACS independente de fabricante atua como um tradutor universal para sua rede. Ele mantém perfis e mapeamentos para diferentes tipos de dispositivos, de modo que, quando você deseja definir configurações de WiFi, não precisa escrever fluxos de trabalho diferentes para cada marca — você usa uma interface unificada que sabe como se comunicar corretamente com cada uma delas. Ele lida com as diferenças nos modelos de dados, compensa recursos ausentes encontrando soluções alternativas e degrada a funcionalidade de forma elegante quando certos recursos não estão disponíveis em um hardware específico.
Essa flexibilidade é fundamental para preparar suas operações para o futuro. Quando um novo fornecedor entra na sua cadeia de suprimentos — seja por escolha ou necessidade devido à escassez de chips ou melhores preços — você não quer reconstruir sua infraestrutura de gerenciamento. Seu ACS deve integrar novos tipos de dispositivos com o mínimo de configuração, permitindo que você teste, implante e gerencie-os junto com seu parque existente sem interromper as operações ou treinar novamente sua equipe. A verdadeira independência de fabricante lhe dá poder de negociação com fornecedores e resiliência operacional quando o mercado muda.
Interface do Usuário
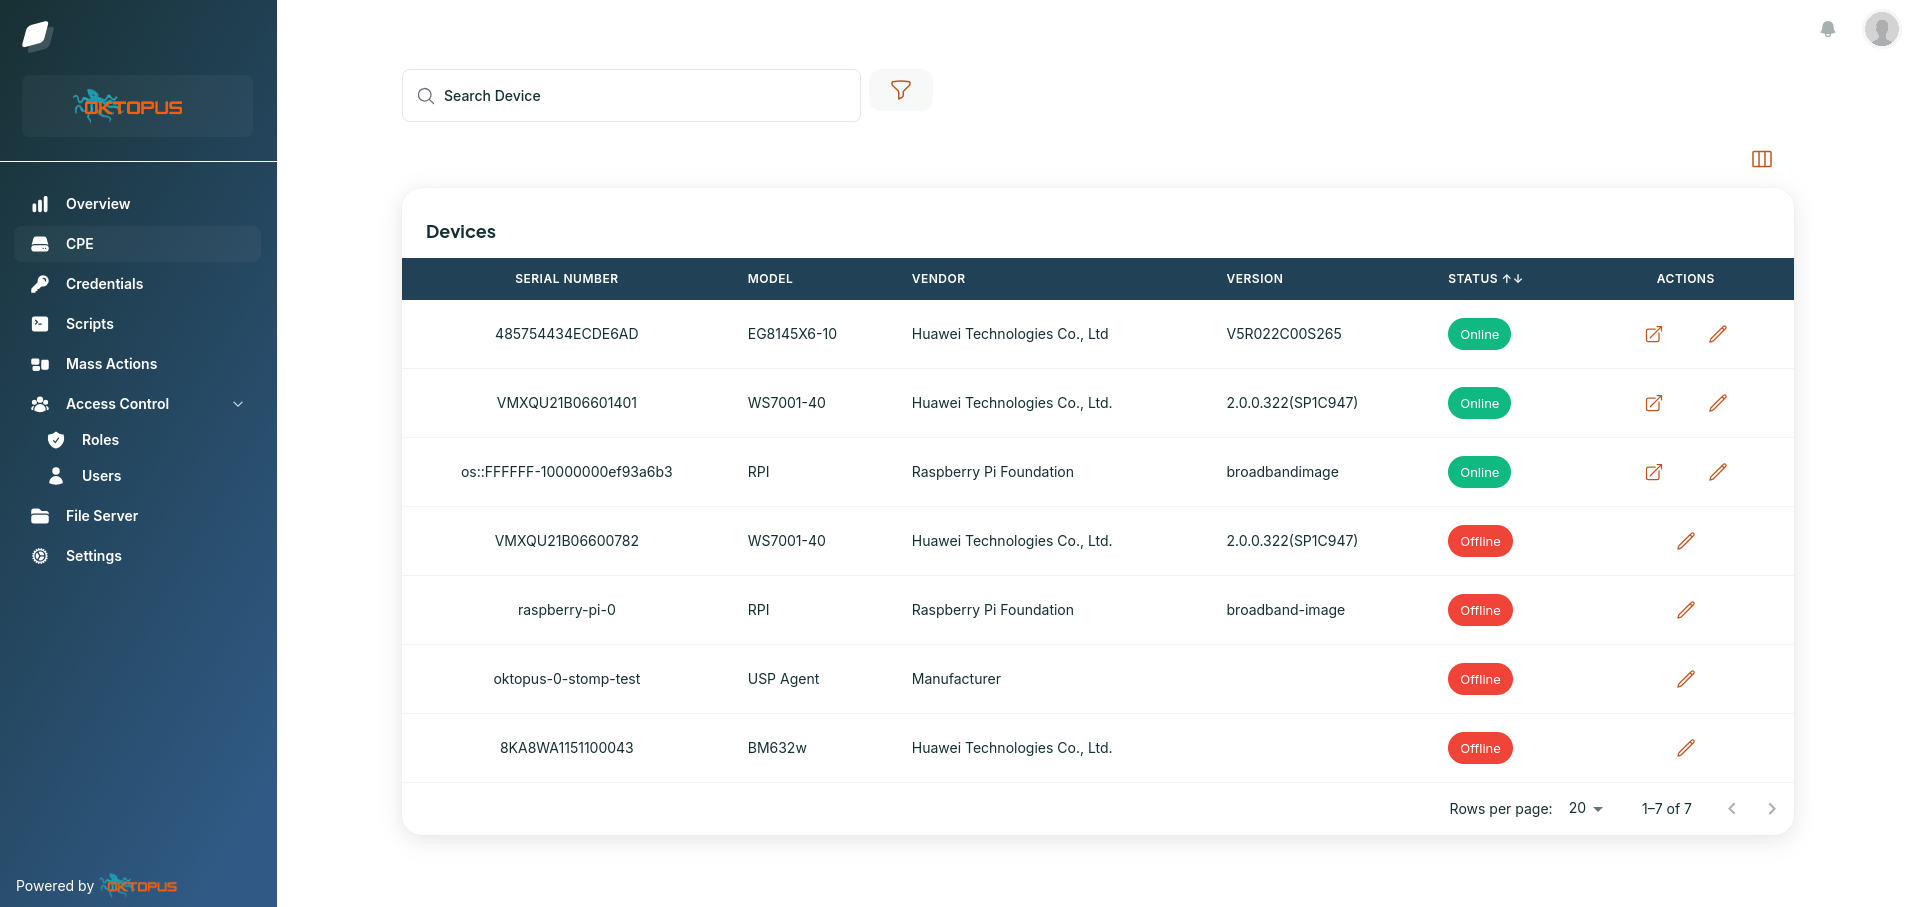
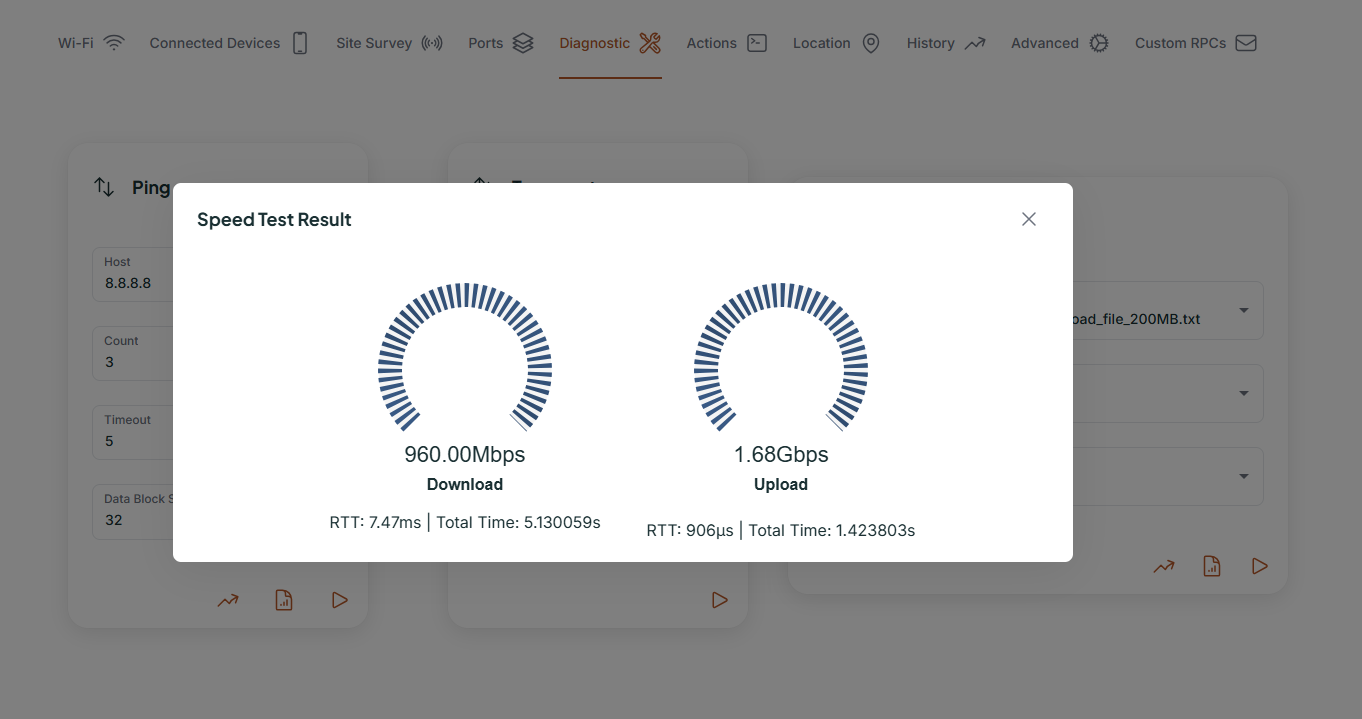
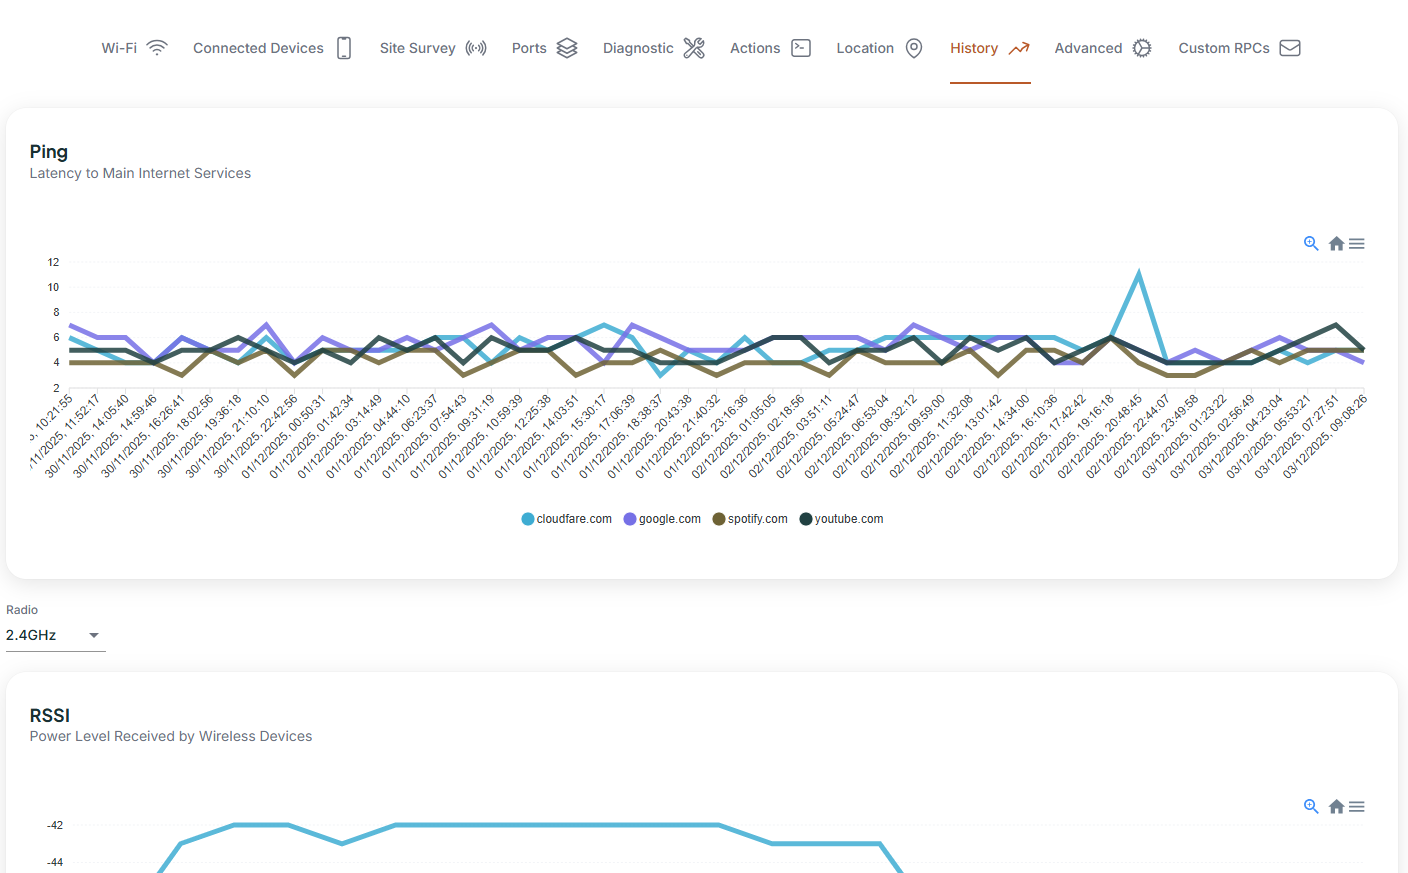
Depois, há a interface. Já vi plataformas de ACS que exigem que os operadores criem payloads SOAP brutos apenas para reiniciar um dispositivo. Isso não é sustentável. Seu ACS deve oferecer uma API, sim, mas também precisa de uma interface intuitiva e limpa, onde seus agentes de suporte possam agir em segundos. Idealmente, ele também deve exibir métricas de dispositivos em tempo real ou históricas, oferecer filtros e permitir ações em massa sem precisar de um administrador de sistemas de plantão.

Segurança e ecossistema
A segurança não deve ser negociável. O ACS é a torre de controle da sua rede de assinantes. Se ele for comprometido, o invasor assume o controle dos seus roteadores. Certifique-se de que seu ACS suporte mecanismos seguros de solicitação de conexão, armazenamento de dados criptografados, controle de acesso adequado e logs de auditoria. Pontos extras se ele puder lidar com autenticação baseada em certificados e enviar configurações que melhorem a postura de segurança dos próprios CPEs.
O suporte e o ecossistema também são importantes. Você será deixado sozinho para corrigir bugs em algum projeto de código aberto legado? Ou existe uma equipe ativa que entende de ISPs e pode responder rapidamente quando uma atualização de firmware interrompe o TR-069 na linha de um determinado fornecedor?
Integração
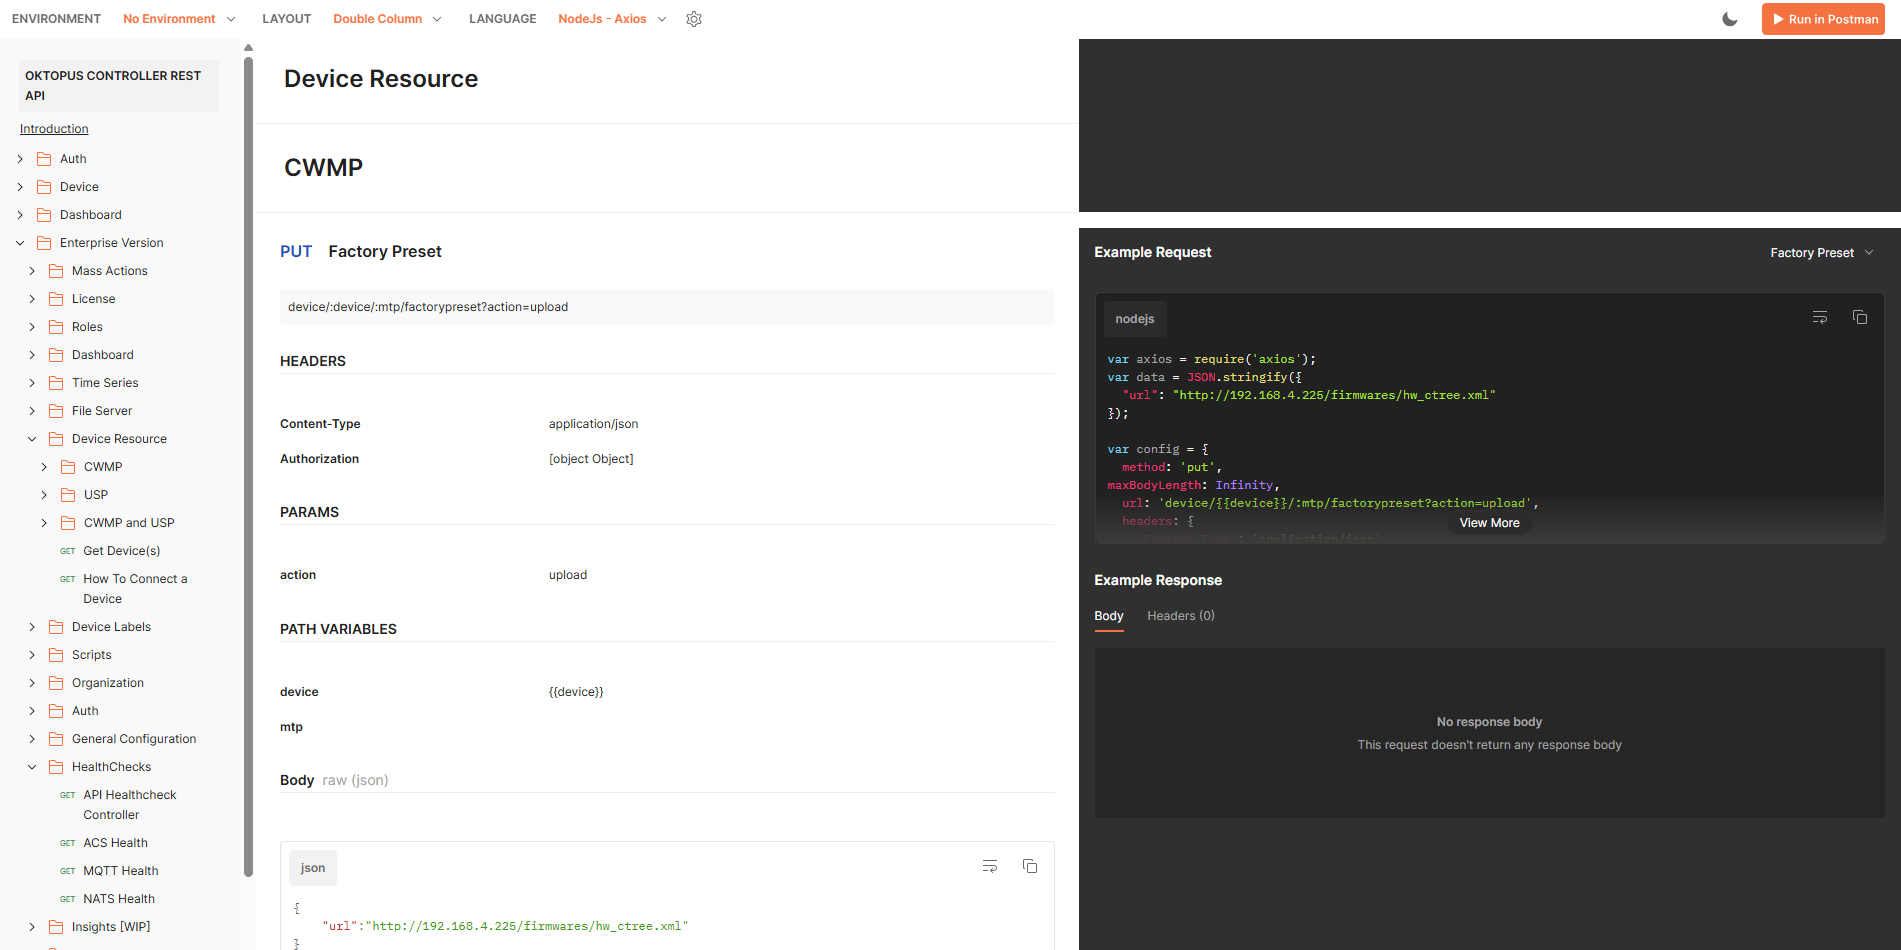
Por fim, pense na extensibilidade. Você pode integrar o ACS ao seu CRM, sistema de tickets ou pipeline de monitoramento? Você pode usá-lo para acionar ações com base em problemas reais — como reiniciar automaticamente dispositivos com CPU alta ou alertar sua equipe quando a intensidade do sinal cair abaixo de um limite? Um ACS deve ser uma plataforma, não apenas um painel.
Conclusão
Na Oktopus, vimos ISPs chegarem de configurações caóticas — alguns gerenciando vários ACSs, outros dependendo de scripts que funcionam pela metade — e transformarem suas operações centralizando o controle, a visibilidade e a automação. Não se trata apenas de economizar tempo. Trata-se de obter controle real sobre sua rede e oferecer uma experiência melhor aos seus clientes.
Se você está avaliando soluções de ACS, meu conselho é parar de procurar uma lista de verificação de parâmetros suportados e começar a perguntar se o ACS ajuda sua equipe a trabalhar com mais rapidez e confiança em toda a sua frota de dispositivos. Essa é a diferença entre uma ferramenta e um ativo.
Assuma o controle da sua
rede hoje mesmo
O USP Controller e ACS TR-069 mais utilizado no mundo, com
recursos de nível empresarial e sem dependência de fornecedor.